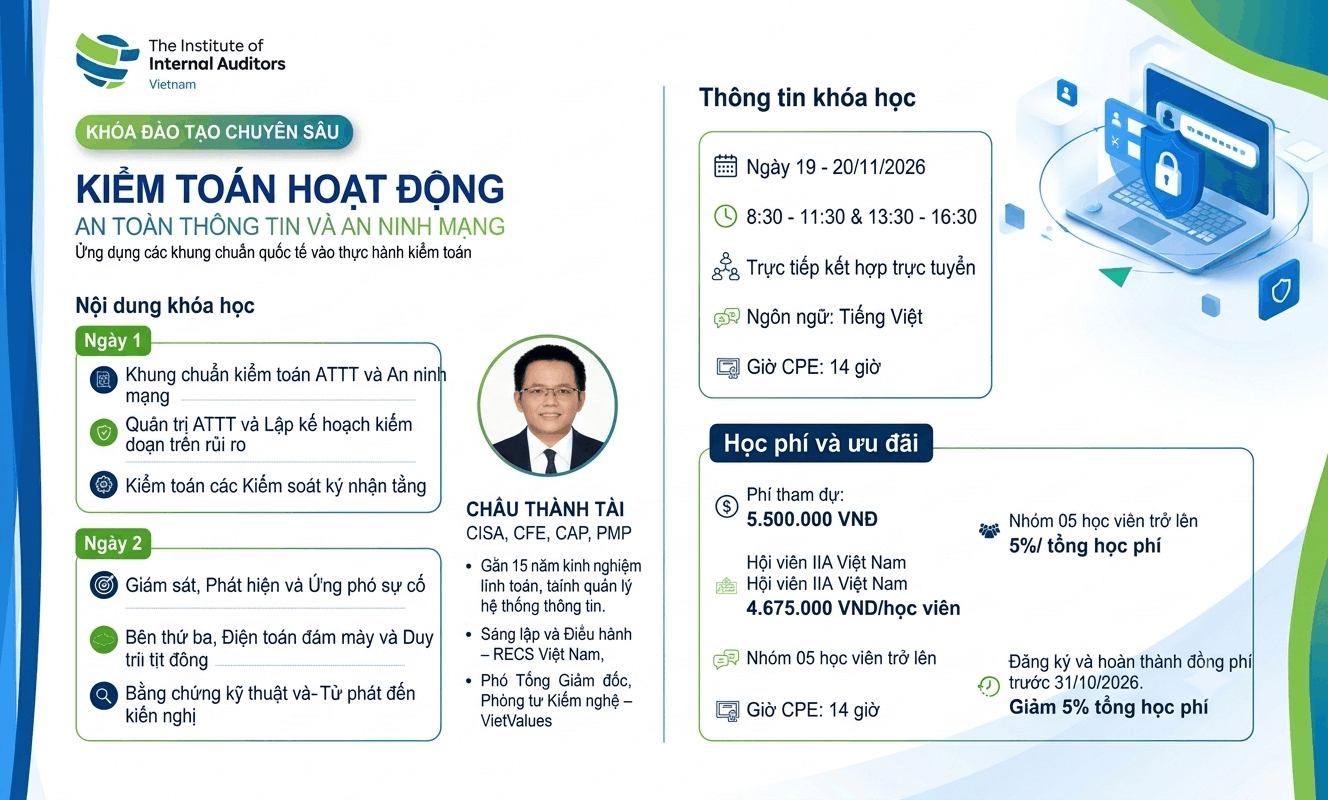
KHÓA ĐÀO TẠO CHUYÊN SÂU: KIỂM TOÁN HOẠT ĐỘNG AN TOÀN THÔNG TIN VÀ AN NINH MẠNG
CHÂU THÀNH TÀI, CISA, CFE, PMP
1
giới thiệu khóa học
Hầu hết quy trình nghiệp vụ hiện nay đều vận hành trên hệ thống thông tin. Một sự cố an ninh mạng – từ mã độc tống tiền (ransomware), lừa đảo qua email (phishing) đến tấn công chuỗi cung ứng – có thể làm gián đoạn vận hành, rò rỉ dữ liệu và gây thiệt hại cả về tài chính lẫn uy tín của doanh nghiệp. Vì vậy, Kiểm toán viên không thể chỉ dựa vào kiến thức kiểm toán truyền thống, mà cần hiểu các kiểm soát an toàn thông tin (ATTT) được thiết kế và vận hành ra sao để đánh giá đúng mức độ tin cậy của chúng.
Tuy nhiên, đối với nhiều Kiểm toán viên Nội bộ, kiểm toán ATTT và an ninh mạng vẫn là một thách thức lớn: phạm vi rộng trong khi thời gian và nguồn lực có hạn, mối đe dọa liên tục thay đổi, kiến thức nằm rải rác ở nhiều khung và chuẩn (ISO/IEC 27001/27002, NIST CSF, COBIT, ITAF), còn bằng chứng kỹ thuật như nhật ký hệ thống (log), cấu hình hay kết quả quét lỗ hổng thì khó thu thập và khó đánh giá.
Khóa đào tạo chuyên sâu này được thiết kế dành cho các Kiểm toán viên Nội bộ, được dẫn dắt bởi chuyên gia với gần 15 năm kinh nghiệm kiểm toán và tư vấn hệ thống thông tin. Khóa học áp dụng mô hình 30/50/20 – 30% kiến thức, 50% thực hành và 20% mentoring – tập trung chuyển các khung chuẩn quốc tế thành thủ tục kiểm toán áp dụng được ngay. Học viên thực hành trực tiếp trên các tình huống giả định xây dựng từ kinh nghiệm thực tế của giảng viên, để bước ra khỏi lớp với tư duy của một "người gác cổng" chứ không chỉ là người kiểm tra danh sách.
NỘI DUNG CHÍNH
Ngày 1:
Học phần 1: Tổng quan Kiểm toán ATTT và An ninh mạng – "Bản đồ" các khung chuẩn
● Vai trò, phạm vi kiểm toán; phân biệt ATTT, an ninh mạng và bảo mật dữ liệu.
● Bản đồ khung và chuẩn: ISO/IEC 27001/27002:2022, NIST CSF, COBIT 2019, ITAF.
● Bối cảnh đe dọa và các loại tác nhân tấn công.
Học phần 2: Quản trị ATTT và Lập kế hoạch kiểm toán dựa trên rủi ro
● Cấu trúc quản trị ATTT: chính sách, vai trò, hệ thống quản lý ATTT (ISMS); quản lý rủi ro và Tuyên bố áp dụng (SoA).
● Xác định phạm vi, đánh giá rủi ro và xây dựng chương trình kiểm toán.
● Thực hành: lập chương trình kiểm toán rút gọn cho doanh nghiệp giả định.
Học phần 3: Kiểm toán các Kiểm soát kỹ thuật nền tảng – Những "cánh cửa" cần được khóa chặt
● Quản lý danh tính và truy cập, quản lý đặc quyền, xác thực đa yếu tố (MFA).
● Kiến trúc mạng, tường lửa, phân đoạn mạng; mã hóa, quản lý cấu hình, bản vá và lỗ hổng.
● Thực hành: rà soát ma trận phân quyền và bộ quy tắc tường lửa mẫu.
Ngày 2: Học phần 4: Giám sát, Phát hiện và Ứng phó sự cố
● Nhật ký và giám sát: SIEM, IDS/IPS.
● Vòng đời ứng phó sự cố và vai trò của kiểm toán viên khi đánh giá kế hoạch ứng phó.
● Thực hành: rà soát kế hoạch ứng phó sự cố mẫu.
Học phần 5: Bên thứ ba, Điện toán đám mây và Duy trì hoạt động
● Rủi ro nhà cung cấp và thuê ngoài: điều khoản SLA, quyền kiểm toán.
● Mô hình trách nhiệm chia sẻ trên cloud (IaaS/PaaS/SaaS); BIA, RTO/RPO, sao lưu và phục hồi.
● Thảo luận: đánh giá hợp đồng dịch vụ cloud mẫu.
Học phần 6: Bằng chứng kỹ thuật và Báo cáo – Từ phát hiện đến kiến nghị
● Đánh giá lỗ hổng và kiểm thử xâm nhập; thu thập, đánh giá bằng chứng kỹ thuật.
● Phân tích dữ liệu hỗ trợ kiểm toán (CAAT) trên nhật ký truy cập.
● Workshop: kiểm toán tình huống tổng hợp, trình bày phát hiện và kiến nghị; kiểm tra cuối khóa.
ĐỐI TƯỢNG THAM DỰ
● Nhân sự Kiểm toán nội bộ, Kiểm toán hệ thống thông tin, Quản lý rủi ro, Kiểm soát nội bộ và Tuân thủ ở tất cả các cấp (Chuyên viên, Trưởng nhóm, Trưởng/Phó phòng, Giám đốc).
● Cán bộ CNTT, an toàn thông tin phụ trách các hệ thống thuộc phạm vi kiểm toán, cùng các nhà quản lý muốn hiểu cách thức rà soát, đánh giá hoạt động ATTT và an ninh mạng.
THÔNG TIN KHÓA HỌC
● Thời lượng: 02 ngày (12 giờ)
● Ngày: 19-20/11/2026
● Thời gian: 8:30 – 11:30 & 13:30 – 16:30
● Hình thức: Trực tiếp kết hợp trực tuyến
● Địa điểm tổ chức: Sẽ được thông báo sau
● Phí tham dự: 5.500.000 VNĐ
● Ưu đãi hấp dẫn:
Phí ưu đãi cho Hội viên IIA Việt Nam: 4.675.000 VND/ học viên (giảm 15%)
Phí ưu đãi cho nhóm 05 Học viên trở lên: 5%/ tổng học phí (danh sách đăng ký nhóm theo form https://bit.ly/4zQg3VB vui lòng gửi về email iiavietnamevent@iiavietnam.org)
Phí ưu đãi đăng ký sớm (Early birds): 5%/ tổng học phí nếu đăng ký và hoàn thành đóng phí đến hết ngày 09/11/2026 (nhập mã AISC112026 tại bước thanh toán)
Lưu ý: Ưu đãi nhóm và ưu đãi đăng ký sớm không áp dụng đồng thời.
● Hạn đăng kí: 15/11/2026
● Giờ CPE: 14 giờ
● Ngôn ngữ: Tiếng Việt
bạn sẽ học được
Sau khi hoàn thành khóa học, học viên có thể:
Hệ thống hóa được bức tranh toàn diện về kiểm toán ATTT và an ninh mạng theo ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST CSF và COBIT 2019, và lựa chọn đúng khung chuẩn làm tiêu chí cho cuộc kiểm toán.
Xây dựng chương trình kiểm toán ATTT dựa trên rủi ro, từ xác định phạm vi, đánh giá rủi ro đến thiết kế thủ tục kiểm toán cho từng mảng kiểm soát.
Nhận diện các điểm yếu kiểm soát và những "cờ đỏ" (red flags) thường gặp trong quản lý truy cập, hạ tầng mạng, giám sát và ứng phó sự cố, quản lý bên thứ ba và điện toán đám mây.
Đánh giá bằng chứng kỹ thuật (log, cấu hình, báo cáo quét lỗ hổng) và lập bảng phát hiện kiểm toán với nguyên nhân, rủi ro và kiến nghị phù hợp.
giáo trình
0 bài học
Sở hữu
2 ngày